|
浅谈DDoS攻击和机场防御[url=]主笔:kris[/url]June 02, 2022一、前言随着国内网络环境的恶化,以及防火墙的封锁力度加大,越来越多的用户翻墙开始变得逐渐困难。而在这段时间内,涌现了一大批中小机场,TG机场圈被分为了开业时间长,服务稳定的“大机场”以及开业时间较短,服务稳定性相对较低的“中小机场”,这些机场凭借高性价比吸引了大批客户,但同时,也吸引了另一批想要非法牟利的群体——DDoS攻击者。 二、DDoS攻击的分类DDoS攻击主要分为了L4攻击和L7攻击(HTTP DDOS), 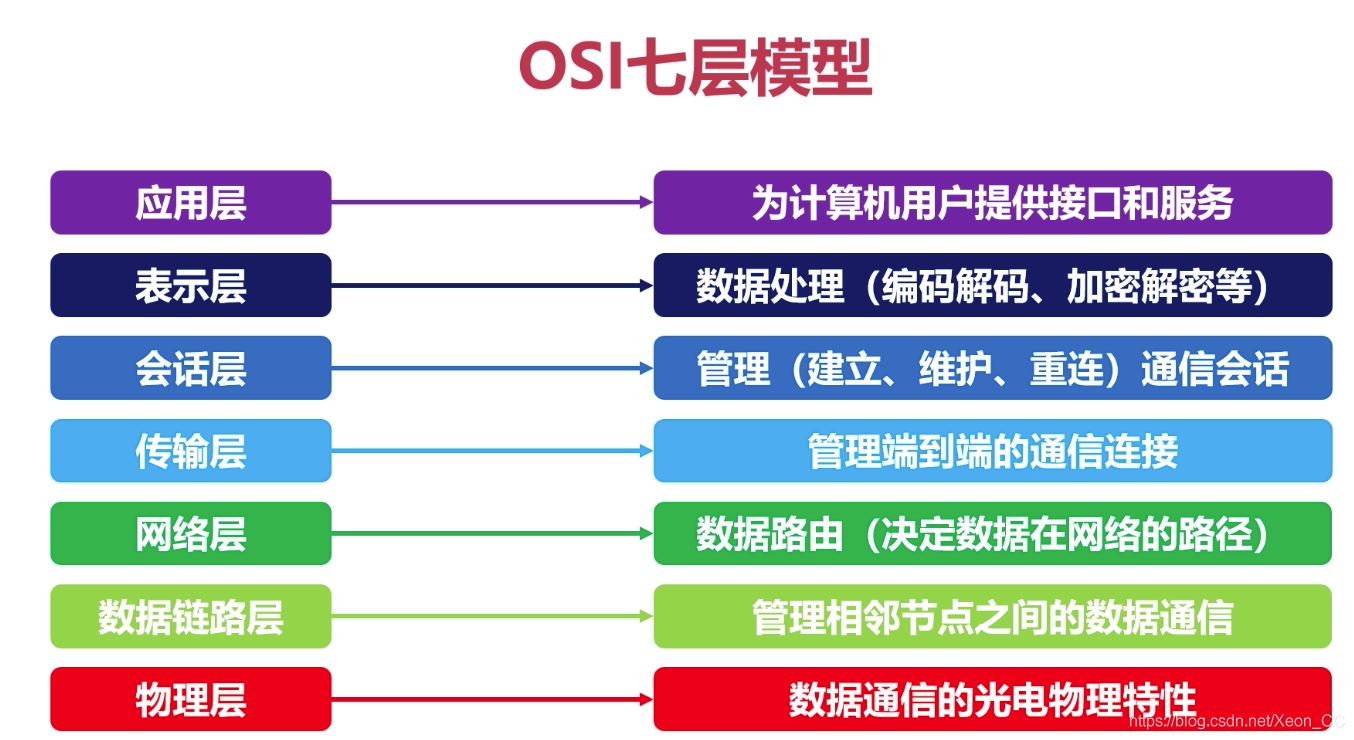
L4即传输层,L7即应用层L4攻击L4攻击是针对直接是网络传输层,通过软件根本无法防御,只能依靠机房的被动防御,解决方法也很简单,加钱即可,否则只能关机保平安。 对于l4, 可以尝试使用类似Argo Tunnel的类似服务, 通过argo传输所有数据, 服务器可以关闭包括22 80在内的所有端口, 并且这样做可以避免遭到源站扫描, 通过配置cloudflare规则, 可以做到任何事情,不过并不清楚后端和面板的通信方法, 这样做可能会导致无法通信, 不过依旧可以防止除通讯端口外的扫描与爆破。 因此下文主要讨论L7攻击的防御方法。 L7攻击L7攻击,又名“HTTP DDOS”,国人一般称其为“CC攻击”,此种方法攻击成本较低,成效快,因此被多数攻击者所选择,下文将称为“CC攻击”。 三、CC攻击攻击者进行CC攻击的目的一般是获取赎金,这不禁让我想起了之前TG盛传的一种诈骗广告,假借“教授DDoS攻击非法网站,获取赎金”为名,引导用户购买自己搭建的所谓“荷兰风车伪造VPS”。我相信,肯定是有部分攻击者从这个广告中得到启发的。 
“约翰时间”
挑选攻击对象攻击者一般会对攻击对象进行挑选 对于大机场来说,一般具有完备的防攻击的手段和处理流程,除非拥有大量ddos资源,否则谁会去无聊到攻击大机场。 对于小机场呢,不具备勒索条件(毕竟本身营业额就低,被打了怎么办?跑路呗) 所以目标就只剩下了中小机场,攻击者打击的方式也很简单,一般是直接攻击机场官网,假如在前后端不分离的情况下,一旦机场面板服务器被攻击,用户也无法正常更新订阅链接。假如前后端分离,攻击者则会攻击面板+订阅链接,会造成同上的局面,造成机场瘫痪。 处理方式 首先当然是要向客户说明情况,不然以为你跑路了(bushi) 攻击者在攻击后肯定会主动联系,索要赎金。此时,一定不要接受他的报价,因为你一旦接受,他只会变本加厉,你反倒助长了他的嚣张气焰。 及时更换网站服务器(不至于用1c512M建站吧。。),同时做好相关的防御手段:如套cdn等等。 四、预防攻击方法1.面板机尽量挑选高防,防L4攻击的那种 2.如果你不是对你的面板机很有自信的话,建议套个cdn(Cloudflare为佳) 3.在面板的关键操作处(如注册,登录)可以加上一层验证码,因为我曾经见过一种不同寻常的攻击方式,就是批量注册,用垃圾数据塞爆数据库。 4.防CC建议 边缘无效化 CDN 集群负载均衡 加机器 L4无效化 L7检测到异常流量后直接在L4封IP(nginx发现连接数异常直接在L4选择性拉闸) 5.对于api等的l7攻击, 在除了完善规则外, rate limit也不妨是一个好的选择, 手动获取cf waf logs(并不是获取nginx), 统计超过次数的ip, 封禁单位时间 五、联合计划我计划发起一个机场被攻击收集计划,各位机场主可以把被攻击的具体情况(包括但不限于攻击方式,勒索者信息),我们会挑选部分进行免费指导。 如果数量够多的话,我还想每月更新一篇《机场被攻击报告》,不过全都依靠大家的支持啦。
|  [复制链接]


 发表于 2019-3-24 02:27:33


 发表于 2019-3-24 05:59:20